
Serangan Siber Sasar Fasilitas Penyimpanan Darah di Prancis
- Rita Puspita Sari
- •
- 11 jam yang lalu
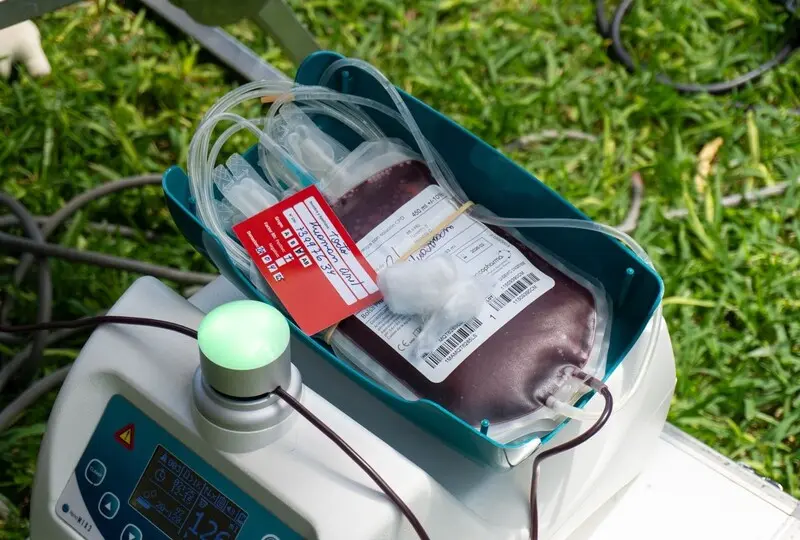
Ilustrasi Donor Darah
Serangan siber terhadap infrastruktur penting kembali menjadi perhatian dunia. Kali ini, layanan darah nasional Prancis atau French Blood Service (EFS) menjadi sasaran peretasan yang menyasar sistem pengendalian suhu di tiga fasilitas penyimpanan produk darah. Pelaku diduga berhasil mengakses sistem tersebut dan mengubah pengaturan suhu serta pencairan es hingga mencapai tingkat yang sangat tinggi. Beruntung, sistem alarm keamanan berhasil mendeteksi perubahan tersebut sehingga teknisi dapat mengambil tindakan sebelum produk darah mengalami kerusakan.
Insiden ini menambah daftar serangan siber yang menyasar perangkat operasional dan sistem pendingin di berbagai negara Eropa. Sebelumnya, sejumlah supermarket di hampir selusin negara Eropa juga mengalami gangguan pada lemari pendingin dan freezer setelah sistem pengendaliannya diduga diretas. Serangkaian kejadian ini memunculkan kekhawatiran mengenai meningkatnya ancaman siber terhadap infrastruktur fisik yang memiliki peran penting dalam kehidupan masyarakat.
EFS mengungkapkan bahwa serangan tersebut terjadi pada Senin malam. Dalam keterangannya, lembaga itu menyebutkan bahwa peretas telah menaikkan ambang batas suhu dan pencairan es pada tiga fasilitas penyimpanan hingga mencapai tingkat yang sangat tinggi.
Perubahan pengaturan tersebut berpotensi mengganggu kondisi penyimpanan produk darah yang membutuhkan suhu terkontrol agar kualitas dan keamanannya tetap terjaga. Namun, sistem alarm yang dimiliki EFS mampu mendeteksi adanya perubahan tidak normal. Teknisi kemudian segera melakukan intervensi sebelum produk-produk yang disimpan mengalami kerusakan.
EFS merupakan lembaga publik Prancis yang bertanggung jawab atas pengelolaan layanan transfusi darah nasional. Tugasnya mencakup pengumpulan, pengujian, pengolahan, hingga pendistribusian berbagai produk darah, seperti darah, plasma, dan trombosit, ke lebih dari 1.900 rumah sakit di seluruh Prancis.
Setiap tahunnya, layanan tersebut mendukung kebutuhan lebih dari satu juta pasien. Karena itu, gangguan terhadap fasilitas penyimpanan darah berpotensi menimbulkan dampak serius, terutama jika produk yang disimpan tidak lagi memenuhi standar keamanan untuk kebutuhan medis.
Serangan Siber Meluas ke Sistem Pendingin di Eropa
Peretasan terhadap fasilitas penyimpanan darah Prancis terjadi di tengah meningkatnya laporan serangan terhadap sistem pendingin komersial di berbagai negara Eropa.
Dalam rangkaian insiden yang terjadi hampir bersamaan, suhu lemari pendingin dan freezer di sejumlah supermarket dilaporkan melonjak hingga mencapai 50 derajat Celsius. Kondisi tersebut menyebabkan jutaan euro produk makanan mengalami kerusakan.
Pada Selasa, sejumlah peritel di Italia, Jerman, Rumania, dan Inggris dilaporkan menjadi sasaran serangan. Sehari sebelumnya, gangguan pada sistem pendingin juga terjadi di Belgia, Estonia, Irlandia, Finlandia, Luksemburg, Belanda, dan Swedia.
Gelombang serangan serupa sebenarnya telah terjadi di Prancis pada bulan sebelumnya. Saat itu, peretas dilaporkan berhasil mengambil alih kendali unit pendingin di sebanyak 700 supermarket. Serangan tersebut memperlihatkan bahwa sistem operasional yang terhubung ke jaringan digital dapat menjadi sasaran kejahatan siber, meskipun tidak secara langsung berkaitan dengan komputer atau pencurian data.
Selain sektor ritel dan layanan kesehatan, sektor keuangan juga dilaporkan terdampak. Salah satu cabang regional bank Crédit Mutuel di Prancis mengumumkan pada Rabu bahwa pihaknya telah menjadi korban serangan siber.
Rangkaian kejadian tersebut menunjukkan bahwa serangan siber berpotensi menyasar berbagai sektor sekaligus, mulai dari perdagangan, perbankan, hingga infrastruktur kesehatan. Dampaknya pun tidak hanya berupa kebocoran informasi atau gangguan layanan digital, tetapi juga kerusakan barang dan ancaman terhadap ketersediaan produk penting.
Insiden serupa juga diduga pernah terjadi di Amerika Serikat pada awal Agustus. Saat itu, sejumlah fasilitas penyimpanan makanan atau commissary di setidaknya enam pangkalan militer mengalami kerusakan lemari pendingin secara misterius.
Pentagon kini tengah menyelidiki kemungkinan adanya peretasan yang menyebabkan gangguan tersebut. Meski belum ada kesimpulan resmi, kejadian itu semakin memperkuat kekhawatiran bahwa sistem pendingin yang terhubung ke jaringan digital dapat menjadi target serangan siber.
Uni Eropa Siapkan Respons Bersama
Melihat semakin luasnya dampak serangan, pemerintah sejumlah negara Eropa mulai meningkatkan koordinasi untuk mengantisipasi ancaman serupa.
Pemerintah Italia bahkan telah menggelar pembicaraan darurat dengan para pejabat intelijen pada Selasa. Sementara itu, Uni Eropa juga mengadakan diskusi mendesak bersama otoritas nasional untuk merumuskan langkah penanganan secara kolektif.
Juru bicara Uni Eropa, Thomas Regnier, menegaskan bahwa rangkaian serangan tersebut tidak dapat dianggap sebagai kejadian yang berdiri sendiri. Menurutnya, negara-negara Eropa perlu memperkuat kesiapan dan ketahanan siber untuk menghadapi ancaman yang semakin kompleks.
"Ini bukan insiden yang berdiri sendiri dan tentu saja kita harus memiliki ketahanan serta kesiapan bersama dalam menghadapi insiden siber seperti ini," ujar Regnier.
Meski demikian, hingga kini belum diketahui siapa pihak yang bertanggung jawab atas serangan tersebut. Motif di balik rangkaian insiden juga masih belum terungkap. Belum ada kelompok peretas maupun individu yang mengklaim sebagai pelaku.
Ketidakjelasan tersebut membuat penyelidikan menjadi semakin kompleks. Otoritas keamanan perlu memastikan apakah berbagai insiden tersebut saling berkaitan atau merupakan serangan terpisah yang dilakukan oleh pelaku berbeda.
Sejumlah pakar dan otoritas keamanan juga menyoroti kemungkinan keterlibatan aktor negara dalam serangan tersebut. Kekhawatiran ini muncul di tengah meningkatnya ketegangan geopolitik setelah invasi Rusia ke Ukraina pada 2022.
Pejabat intelijen negara-negara Barat sebelumnya menyebut Rusia tengah menjalankan kampanye sabotase di Eropa melalui berbagai bentuk operasi. Namun, belum ada bukti yang mengonfirmasi keterlibatan pemerintah Rusia dalam serangan terhadap sistem pendingin maupun fasilitas penyimpanan darah di Prancis.
Rafe Pilling, Direktur Senior Intelijen Ancaman di perusahaan keamanan siber Sophos, mengatakan kepada The Guardian bahwa terdapat dua kemungkinan skenario yang dinilai paling masuk akal.
- Pertama, serangan tersebut merupakan bentuk state-based signalling and demonstration of capability. Kedua, serangan dilakukan oleh peretas individu yang beroperasi sendiri atau dikenal sebagai lone-wolf hacker.
- Kedua kemungkinan tersebut masih membutuhkan penyelidikan lebih lanjut untuk memastikan identitas dan tujuan pelaku.
Sistem Pendingin Terhubung Internet Jadi Target Baru Peretas
Salah satu faktor yang membuat serangan terhadap sistem pendingin semakin memungkinkan adalah meningkatnya penggunaan teknologi yang terhubung ke internet.
Saat ini, berbagai perangkat operasional, termasuk lemari pendingin komersial, freezer, dan sistem pengatur suhu fasilitas industri, dapat dipantau serta dikendalikan dari jarak jauh. Teknologi tersebut membantu perusahaan mengelola operasional secara lebih efisien tanpa harus melakukan pemeriksaan langsung di setiap lokasi.
Namun, konektivitas tersebut juga menghadirkan risiko keamanan baru. Jika sistem pengendalian tidak dilindungi dengan baik, peretas berpotensi memperoleh akses tidak sah dan mengubah pengaturan perangkat dari jarak jauh.
Salah satu celah yang kerap dimanfaatkan adalah perangkat lunak yang tidak diperbarui secara berkala. Tanpa pemasangan patch keamanan untuk memperbaiki kerentanan yang ditemukan, perangkat lunak yang terhubung ke internet dapat menjadi pintu masuk bagi pelaku kejahatan siber.
Dalam kasus sistem pendingin, akses ilegal terhadap perangkat pengendali dapat menimbulkan konsekuensi yang lebih luas dibandingkan gangguan pada layanan digital biasa. Perubahan suhu yang tidak sesuai standar dapat merusak bahan makanan, obat-obatan, vaksin, hingga produk darah yang membutuhkan kondisi penyimpanan khusus.
Karena itu, keamanan sistem Operational Technology (OT) perlu mendapatkan perhatian yang sama seriusnya dengan keamanan teknologi informasi (IT). Perusahaan dan pengelola infrastruktur penting tidak cukup hanya melindungi data, tetapi juga harus memastikan perangkat fisik yang terhubung ke jaringan tidak mudah diambil alih.
Langkah perlindungan dapat dilakukan melalui pembaruan perangkat lunak secara berkala, pembatasan akses jarak jauh, pemantauan aktivitas sistem, serta penerapan mekanisme deteksi dini untuk mengenali perubahan konfigurasi yang mencurigakan.
Produk Darah Dipindahkan untuk Mencegah Kerusakan
Di tengah penyelidikan yang berlangsung, EFS memastikan bahwa lembaganya bukan target langsung serangan siber tersebut. Peretasan justru menyasar fasilitas penyimpanan berpendingin yang dikelola oleh perusahaan kontraktor yang bekerja sama dengan EFS.
Meski demikian, dampak potensial terhadap produk medis yang disimpan di fasilitas tersebut tetap menjadi perhatian utama. Produk yang berada di ruangan terdampak, termasuk kantong plasma untuk kebutuhan transfusi dan bahan yang digunakan dalam pembuatan obat-obatan, telah dipindahkan ke lokasi penyimpanan lain.
Langkah tersebut dilakukan untuk memastikan produk tetap berada dalam kondisi aman dan tidak terpengaruh oleh perubahan pengaturan suhu yang dilakukan peretas. EFS juga telah melaporkan kejadian tersebut kepada Badan Keamanan Siber Nasional Prancis (ANSSI) serta Kementerian Kesehatan Prancis.
Selain melaporkan insiden, lembaga tersebut memperketat pemantauan terhadap seluruh peralatan yang digunakan dalam operasionalnya. Pengawasan tambahan diharapkan dapat membantu mendeteksi aktivitas mencurigakan dan mencegah kemungkinan serangan lanjutan.
Kasus peretasan fasilitas penyimpanan darah di Prancis menjadi pengingat bahwa ancaman siber kini tidak lagi terbatas pada pencurian data, pembobolan akun, atau gangguan terhadap situs web. Perangkat fisik yang terhubung ke internet juga dapat dimanfaatkan untuk melancarkan serangan yang berdampak langsung pada aktivitas masyarakat.
Ketika sistem pendingin yang menyimpan produk medis dapat dikendalikan oleh pihak tidak berwenang, risiko yang muncul bukan sekadar kerugian finansial. Ketersediaan produk darah, obat-obatan, dan layanan kesehatan juga dapat ikut terancam.
Oleh karena itu, penguatan keamanan siber pada infrastruktur penting perlu menjadi prioritas. Perlindungan terhadap sistem digital harus berjalan seiring dengan pengamanan perangkat operasional agar teknologi yang seharusnya mendukung kehidupan manusia tidak justru menjadi celah bagi serangan yang membahayakan keselamatan publik.