
Peretas Lumpuhkan Lemari Pendingin 350 Supermarket di Prancis
- Rita Puspita Sari
- •
- 12 jam yang lalu
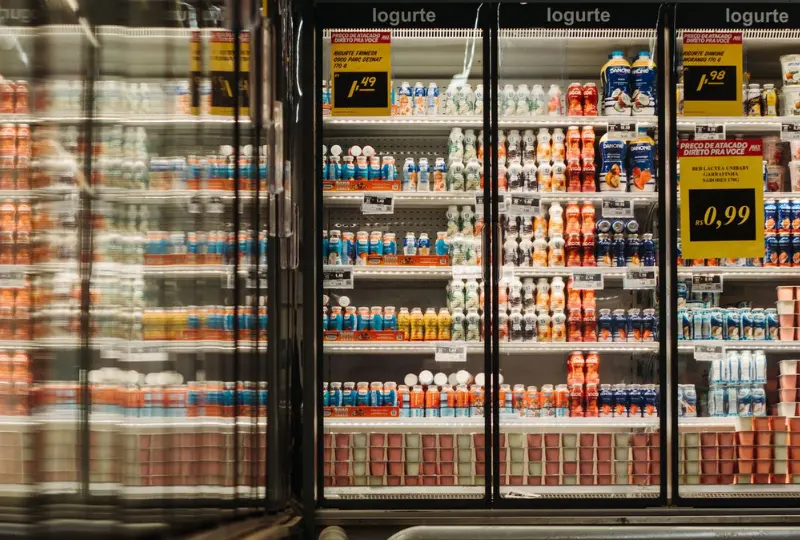
Ilustrasi Serangan Siber Supermarket Prancis
Serangan siber dilaporkan melumpuhkan sistem pendingin di ratusan supermarket di Prancis. Peretas diduga menyusup ke perangkat pengendali pendingin buatan Danfoss dan memicu fitur pencairan bunga es otomatis sehingga suhu lemari pendingin meningkat. Insiden ini berdampak pada sejumlah jaringan ritel besar, memicu kekhawatiran terhadap keamanan pangan, serta berpotensi menimbulkan kerugian finansial akibat rusaknya produk makanan segar dan beku.
Sejumlah jaringan supermarket besar di Prancis dilaporkan menjadi korban serangan tersebut, termasuk Intermarché, Coopérative U, Carrefour Market, Monoprix, Leclerc, dan Super U. Menurut laporan sejumlah media Prancis, serangan itu memengaruhi sekitar 250 hingga 350 toko.
Insiden tersebut menunjukkan bahwa serangan siber tidak hanya mengancam data pelanggan atau sistem pembayaran, tetapi juga dapat mengganggu infrastruktur fisik yang menopang operasional bisnis sehari-hari. Dalam kasus ini, sistem pendingin yang berperan penting menjaga kualitas makanan menjadi sasaran serangan.
Peretas Diduga Memanipulasi Sistem Pendingin
Serangan dilaporkan terjadi pada Minggu malam ketika pelaku diduga mengambil alih perangkat pengendali pendingin yang menggunakan versi lama perangkat lunak kontrol Danfoss. Perangkat tersebut digunakan untuk mengatur suhu dan mengelola operasional lemari pendingin di supermarket.
Setelah berhasil mengakses sistem, penyerang diduga memanfaatkan fitur automatic defrosting atau pencairan bunga es otomatis. Fitur ini sebenarnya dirancang untuk menghilangkan penumpukan es pada evaporator agar sistem pendingin dapat bekerja secara optimal.
Namun, apabila diaktifkan atau dimanipulasi secara tidak semestinya, proses tersebut dapat menyebabkan suhu di dalam unit pendingin meningkat. Kondisi ini berisiko mengganggu penyimpanan makanan yang membutuhkan suhu rendah secara konsisten.
Akibatnya, sejumlah lemari pajangan makanan segar dan beku dilaporkan tidak dapat beroperasi sebagaimana mestinya. Supermarket yang terdampak harus mengambil langkah cepat untuk mencegah produk makanan yang berpotensi rusak dijual kepada konsumen.
Meski demikian, hingga laporan tersebut diterbitkan, belum ada konfirmasi resmi mengenai metode pasti yang digunakan penyerang untuk memperoleh akses ke perangkat Danfoss. Dugaan pemanfaatan kelemahan keamanan yang telah diketahui sebelumnya juga belum dapat dipastikan sebagai penyebab langsung insiden ini.
Supermarket Segera Mengamankan Produk Makanan
Intermarché mengonfirmasi bahwa insiden tersebut berdampak pada sistem pendingin yang dikelola oleh penyedia layanan pihak ketiga. Perusahaan menyebut sejumlah unit pajangan makanan segar dan beku tidak dapat digunakan setelah serangan siber terjadi.
Dalam keterangannya kepada BleepingComputer, juru bicara Intermarché mengatakan bahwa perusahaan bersama Netto telah mengambil langkah pencegahan untuk mengeluarkan produk dari unit pendingin yang terdampak sesegera mungkin.
Langkah tersebut penting untuk mengurangi risiko makanan yang tidak lagi memenuhi persyaratan penyimpanan tetap beredar di pasaran. Produk segar dan beku membutuhkan kondisi penyimpanan yang sesuai agar kualitas dan keamanannya tetap terjaga.
Intermarché juga menyatakan bahwa pihaknya belum memiliki informasi lebih lanjut mengenai insiden tersebut, termasuk daftar lengkap toko yang terdampak.
Sementara itu, Presiden Coopérative U, Dominique Schelcher, mengonfirmasi bahwa serangan siber telah memengaruhi sistem pendingin di beberapa toko dalam jaringan perusahaannya.
Ia mengatakan bahwa tim internal telah dikerahkan dan bekerja sama dengan para spesialis sistem pendingin untuk memulihkan operasional secepat mungkin. Perusahaan juga berencana melakukan penyelidikan guna mengungkap penyebab dan rangkaian kejadian dalam serangan tersebut.
Schelcher mengecam keras tindakan penyerang yang menyasar peralatan penting untuk menjaga kesegaran bahan pangan dan mendukung distribusi makanan kepada masyarakat.
Menurutnya, serangan terhadap infrastruktur yang berkaitan langsung dengan pasokan pangan merupakan persoalan serius dan tidak dapat diterima.
Komisaris Pertanian dan Pangan Uni Eropa, Christophe Hansen, turut mengecam insiden tersebut. Ia juga menyebut Leclerc, salah satu jaringan supermarket terbesar di Prancis, sebagai pihak yang terdampak.
Kejaksaan Paris Buka Penyelidikan
Dampak serangan yang meluas mendorong aparat penegak hukum Prancis untuk melakukan penyelidikan. Kantor Kejaksaan Paris mengatakan kepada kantor berita AFP bahwa pihaknya telah membuka penyelidikan atas serangan siber berskala besar yang memengaruhi sistem pendingin di sejumlah jaringan ritel makanan utama di negara tersebut.
Penyelidikan itu bertujuan mengidentifikasi para korban dan memastikan hubungan antara serangan dengan kerusakan yang dilaporkan. Aparat juga akan menelusuri dugaan kerugian akibat makanan yang rusak serta laporan mengenai munculnya kebakaran.
Penyelidikan diperlukan untuk mengetahui bagaimana penyerang memperoleh akses ke sistem, apakah terdapat kelemahan keamanan yang dieksploitasi, serta apakah insiden tersebut melibatkan pihak atau infrastruktur lain.
Besarnya jumlah toko yang terdampak turut memperlihatkan bahwa gangguan pada satu sistem pengelolaan teknologi dapat menimbulkan konsekuensi operasional yang luas, terutama ketika sistem tersebut digunakan oleh banyak lokasi sekaligus.
Dua Kerentanan Danfoss Pernah Diperingatkan
Di tengah penyelidikan, perhatian juga tertuju pada keamanan perangkat pengendali Danfoss. Pada 2025, Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) telah memperingatkan adanya dua kerentanan pada platform perangkat keras seri Danfoss AK-SM 8xxA.
Perangkat tersebut digunakan untuk mengelola sistem pendingin dan HVAC (heating, ventilation, and air conditioning), yang banyak ditemukan di sektor ritel makanan.
Kerentanan pertama, CVE-2025-41450, diumumkan pada Mei 2025. Celah ini berkaitan dengan authentication bypass, yakni kondisi ketika mekanisme autentikasi dapat dilewati sehingga pihak yang tidak berwenang berpotensi memperoleh akses ke sistem.
Kerentanan kedua, CVE-2025-41451, diumumkan pada Agustus 2025 dan berkaitan dengan command injection. Jenis kelemahan ini dapat memungkinkan penyerang menyisipkan perintah yang tidak semestinya diproses oleh sistem apabila celah tersebut berhasil dieksploitasi.
Tim riset Team82 dari Claroty menemukan kedua kerentanan tersebut. Pada Agustus 2025, tim itu juga menerbitkan analisis teknis yang menjelaskan bagaimana celah tersebut dapat dimanfaatkan untuk menjalankan kode dari jarak jauh atau remote code execution melalui antarmuka pengelolaan Danfoss AK-SM 800A yang dapat diakses secara publik melalui internet.
Kemampuan menjalankan kode dari jarak jauh berpotensi memberikan kendali yang lebih besar kepada penyerang terhadap perangkat yang rentan. Dalam lingkungan operasional, akses semacam ini dapat menimbulkan risiko serius apabila sistem tidak memiliki perlindungan yang memadai.
Namun, keberadaan dua kerentanan tersebut tidak serta-merta membuktikan bahwa keduanya digunakan dalam serangan terhadap supermarket Prancis. Hubungan antara celah keamanan itu dan insiden yang terjadi masih perlu dibuktikan melalui penyelidikan teknis.
Ribuan Perangkat Danfoss Terekspos ke Internet
Risiko keamanan semakin menjadi perhatian setelah Baptiste Robert, CEO Predicta Lab, menemukan 2.752 sistem Danfoss yang terekspos secara daring, dengan 1.590 di antaranya berada di Prancis. Temuan tersebut dilaporkan pada Senin setelah ia meneliti permukaan serangan yang dapat dijangkau melalui internet.
Sementara itu, Shodan, mesin pencari yang digunakan untuk menemukan perangkat dan layanan yang terhubung ke internet, melacak lebih dari 4.500 perangkat Danfoss yang dapat dijangkau secara daring.
Perangkat yang terekspos ke internet tidak selalu berarti telah diretas atau memiliki kerentanan yang dapat dieksploitasi. Namun, paparan tersebut dapat memperbesar peluang serangan apabila antarmuka pengelolaan tidak dilindungi dengan baik, menggunakan konfigurasi yang lemah, atau menjalankan perangkat lunak yang belum diperbarui.
Karena itu, organisasi yang menggunakan sistem pengendali industri maupun perangkat operasional yang terhubung ke internet perlu memastikan akses jarak jauh dibatasi hanya bagi pihak yang berwenang. Pembaruan perangkat lunak, pemantauan aktivitas mencurigakan, segmentasi jaringan, serta penerapan autentikasi yang kuat juga menjadi bagian penting dari perlindungan sistem.
Ahold Delhaize Juga Laporkan Insiden Siber
Pada hari yang sama, Ahold Delhaize, salah satu perusahaan ritel makanan terbesar di dunia, mengumumkan bahwa pihaknya harus menonaktifkan sementara sejumlah sistem setelah mengalami insiden keamanan siber.
Meski demikian, belum ada bukti yang menghubungkan insiden tersebut dengan serangan terhadap sistem pendingin supermarket di Prancis. Kedua peristiwa itu perlu diperlakukan sebagai insiden terpisah sampai terdapat informasi yang mengonfirmasi keterkaitannya.
Kasus di Prancis menjadi pengingat bahwa digitalisasi operasional ritel membawa risiko yang lebih luas daripada sekadar pencurian data. Sistem yang mengendalikan pendingin, ventilasi, dan peralatan fisik lainnya juga dapat menjadi sasaran serangan ketika terhubung ke jaringan komputer.
Bagi perusahaan ritel, perlindungan terhadap sistem operasional perlu menjadi bagian dari strategi keamanan siber secara menyeluruh. Sebab, ketika perangkat yang menjaga kualitas dan keamanan makanan terganggu, dampaknya dapat meluas dari kerugian bisnis hingga risiko terhadap konsumen dan rantai pasokan pangan.